手机群控解决的是这么一件事:一个人、一台电脑,同时管几十上百台手机,批量登录、批量下发、批量回收都在一个界面里完成。
独立 IP 的核心是隔离,不是不同
群控设备一旦超过三五台,最先翻车的几乎总是网络这一块。很多人觉得给每台设备换个 IP 不就行了,真踩进去才发现,配置独立 IP 水深得吓人——不只是加个代理开关那么简单,路由隔离、出口检测、断线兜底,还有一大堆日常巡检的细节。
我们团队有一次把二十台设备全换成了同一家机房的不同 IP,自以为稳了。结果跑了两天,账号限制比例反而比之前共享一个家宽 IP 时还高。查了半天才发现,那批 IP 虽然地址各不相同,但 ASN 是一个、时区是一个、DNS 也是一个,平台根本不管你是不是不同地址,直接把整个段标记成批量池。从那以后我悟出一个道理:独立 IP 的核心不是“不同”,而是“隔离”——要让每一台设备在网络上看起来像一个完全不同的真实用户,归属地、运营商、时区、语言、DNS 解析路径,哪一样不对都可能露馅。
iOS 比安卓更难搞,因为苹果的管控严得多:同样一套群控框架,安卓上改改机型参数可能就糊弄过去了,iOS 只要网络出口稍微露一点破绽,后面的账号问题就会排着队来。iOS 系统层面比较封闭,很多自动化工具没法像安卓那样直接接管全局流量,多数方案是靠电脑下发指令、让每台 iPhone 自己发请求,如果所有设备都走主控的统一出口、IP 完全一样,等于告诉平台“我是批量的”。所以每台手机必须有自己独立的网络出口,这不是可选项。
三套方案,按规模选
方案 A:软路由 + Socks5 代理(≤20 台),性价比最高,大多数初创团队够用。做法是所有 iPhone 连到同一个 WiFi,WiFi 后面挂一台软路由(旧电脑、迷你主机、树莓派都行);软路由上给每台 iPhone 绑固定内网 IP,比如 .21、.22、.23;用 mwan3 或 PassWall 插件做策略路由,.21 指节点 A、.22 指节点 B;iPhone 端连上这个 WiFi 即可,不用越狱不用装东西。设备侧几乎无感、不占存储、不影响电池,软路由硬件两三百块搞定,代理节点大概十到三十元一个月。要注意两件事:软路由性能要够撑住设备数量;必须配“拒绝直连”策略,代理断掉时 iPhone 会自动切回直连、IP 瞬间变回办公室宽带,断线就得断网,绝不允许走直连。
方案 B:USB 共享网络 + 多 SIM 卡(20-50 台)。超过 30 台之后软路由和 WiFi 就扛不住了,做法是每台 iPhone 通过数据线接一个小盒子或多接口树莓派集群,每个小盒子插一张不同运营商的 4G/5G 卡,物理层面做到完全独立。优点是隔离最彻底、不受 WiFi 信号影响、IP 天然分散;缺点是成本高(多接口设备 + 每张卡的月租),桌面会乱一些,充电布线得好好规划。
方案 C:全云端部署(≥50 台)。超大规模最省事的办法是放弃本地真机、直接用云手机,专业服务商会给每台虚拟设备配独立 IP 和不同地理位置,中控平台远程调度就行,不用买设备不用维护、扩容随时开通、天然地域分散。缺点是月度成本更高,部分平台对云手机指纹检测较严,延迟也比本地设备稍高。
细节、检查清单、验收和维护
三个最容易忽略的细节,任何一个没做好前面白干。IPv6 泄露:很多代理只管 IPv4,iPhone 连着 WiFi 时同时在走 IPv6,真实 IP 就从那边漏出去了,解决办法要么关闭软路由上的 IPv6 分配,要么确保代理节点支持 IPv6 并全部转发,定期用在线工具测一下。DNS 污染:iPhone 默认用路由器给的 DNS,不处理的话请求直接打到运营商手上、你访问了什么一目了然,要么走 DoH/DoT 加密通道,要么指定跟出口节点同地区的 DNS,别用默认的运营商 DNS。WebRTC 泄漏:代理设好了不代表万无一失,浏览器通过 WebRTC 照样能把内网地址和真实 IP 报出去,在浏览器里禁用 WebRTC 或用插件强制走代理,Safari、Chrome、Firefox 都测一遍,有条件就写脚本每 15 分钟自动抓一次。
配置前的基础检查清单经常被跳过,但一出问题就很致命。我们曾出过一个大事故:所有设备名称都是默认的 iPhone,结果某个平台上十几个叫 iPhone 的设备全在同一个 IP 段下,直接被判定为批量机器,后来改成随机命名才缓过来。类似的问题很多:
| 检查项 | 正确做法 | 千万别这么做 |
|---|---|---|
| 设备名称 | 每台随机命名 | 全部默认 “iPhone” |
| iCloud 同步 | 关 | 开着 |
| 蓝牙 | 关 | 开着 |
| 隔空投送 | 仅限自己 | 所有人可用 |
| 广告追踪 | 关 | 开着 |
| 时区 | 匹配 IP 归属地 | 中国时区配美国 IP |
| 系统语言 | 匹配 IP 归属地 | 清一色中文 |
| Apple ID | 各管各的或干脆不登 | 同一号登十几台 |
尤其是隔空投送,办公室里为了方便大家都会开着,但设备之间互相发现就是最明显的关系链证据,配独立 IP 之前先把这些门全部关上。
怎么确认没翻车?光看一眼 IP 地址不同远远不够,得逐台打开检测页面看出口 IP、DNS、WebRTC、时区、语言这五个关键点。最好的办法是写个 Python 小脚本,每十五分钟跑一次 ip-api 接口,把每台设备的出口信息自动拉下来写进表格,IP 段变了、ASN 不对了、城市不匹配了,就自动暂停这台设备的任务并推送告警——人工一台台看太慢也太容易出错。检测这事儿不能做一次就完了,IP 池会波动、节点会换,只有持续盯着才能保证不出事。
长期运行还得有维护习惯:每周统一检查所有设备的代理端口和出口状态;每月重启一次软路由和手机、清缓存;每次 iOS 更新后重新下发网络配置(我们踩过一次大坑:iPhone 批量自动更新系统后代理配置被还原,几十台设备当天全走了公司宽带、账号批量受限);IP 池不要和主控电脑的网混着用,主控中毒或被扫一波整个池子跟着倒霉;留 10%-15% 备用节点轮换故障线路。说到底,配置独立 IP 不是一个装好就不管的事,更像一个小规模的持续运营项目——隔离做得越扎实、检测做得越勤快,设备存活率和账号稳定性就越有保障,纯靠堆数量的路子走到最后一定翻车。
常见问答
Q:为什么每台 iPhone 都得有独立 IP? A:平台风控会把同 IP 段的设备当成同一操控者。同 ASN、同运营商、同时区的多个 IP,照样被判批量池。
Q:独立 IP 核心是什么? A:是“隔离”。地址不同没用,ASN、时区、DNS 也得拉开差距。全面差异化才算独立。
Q:软路由能带多少台? A:20 台以内最佳。30 台以上软路由性能和 WiFi 信道扛不住,得换 USB 共享方案。
Q:IPv6 泄露能要命吗? A:能要命。代理只管 IPv4 而 iPhone 同时走 IPv6,真实 IP 直接暴露。
Q:怎么检测出口 IP 合不合格? A:五件套。出口 IP、DNS、WebRTC、时区、语言逐台检查。最好每 15 分钟自动抓取写入监控表。
Q:断线了会切回本地 IP 吗? A:会。Socks5 一断 iPhone 默认直连。必须在软路由上配“拒绝转发”兜底。
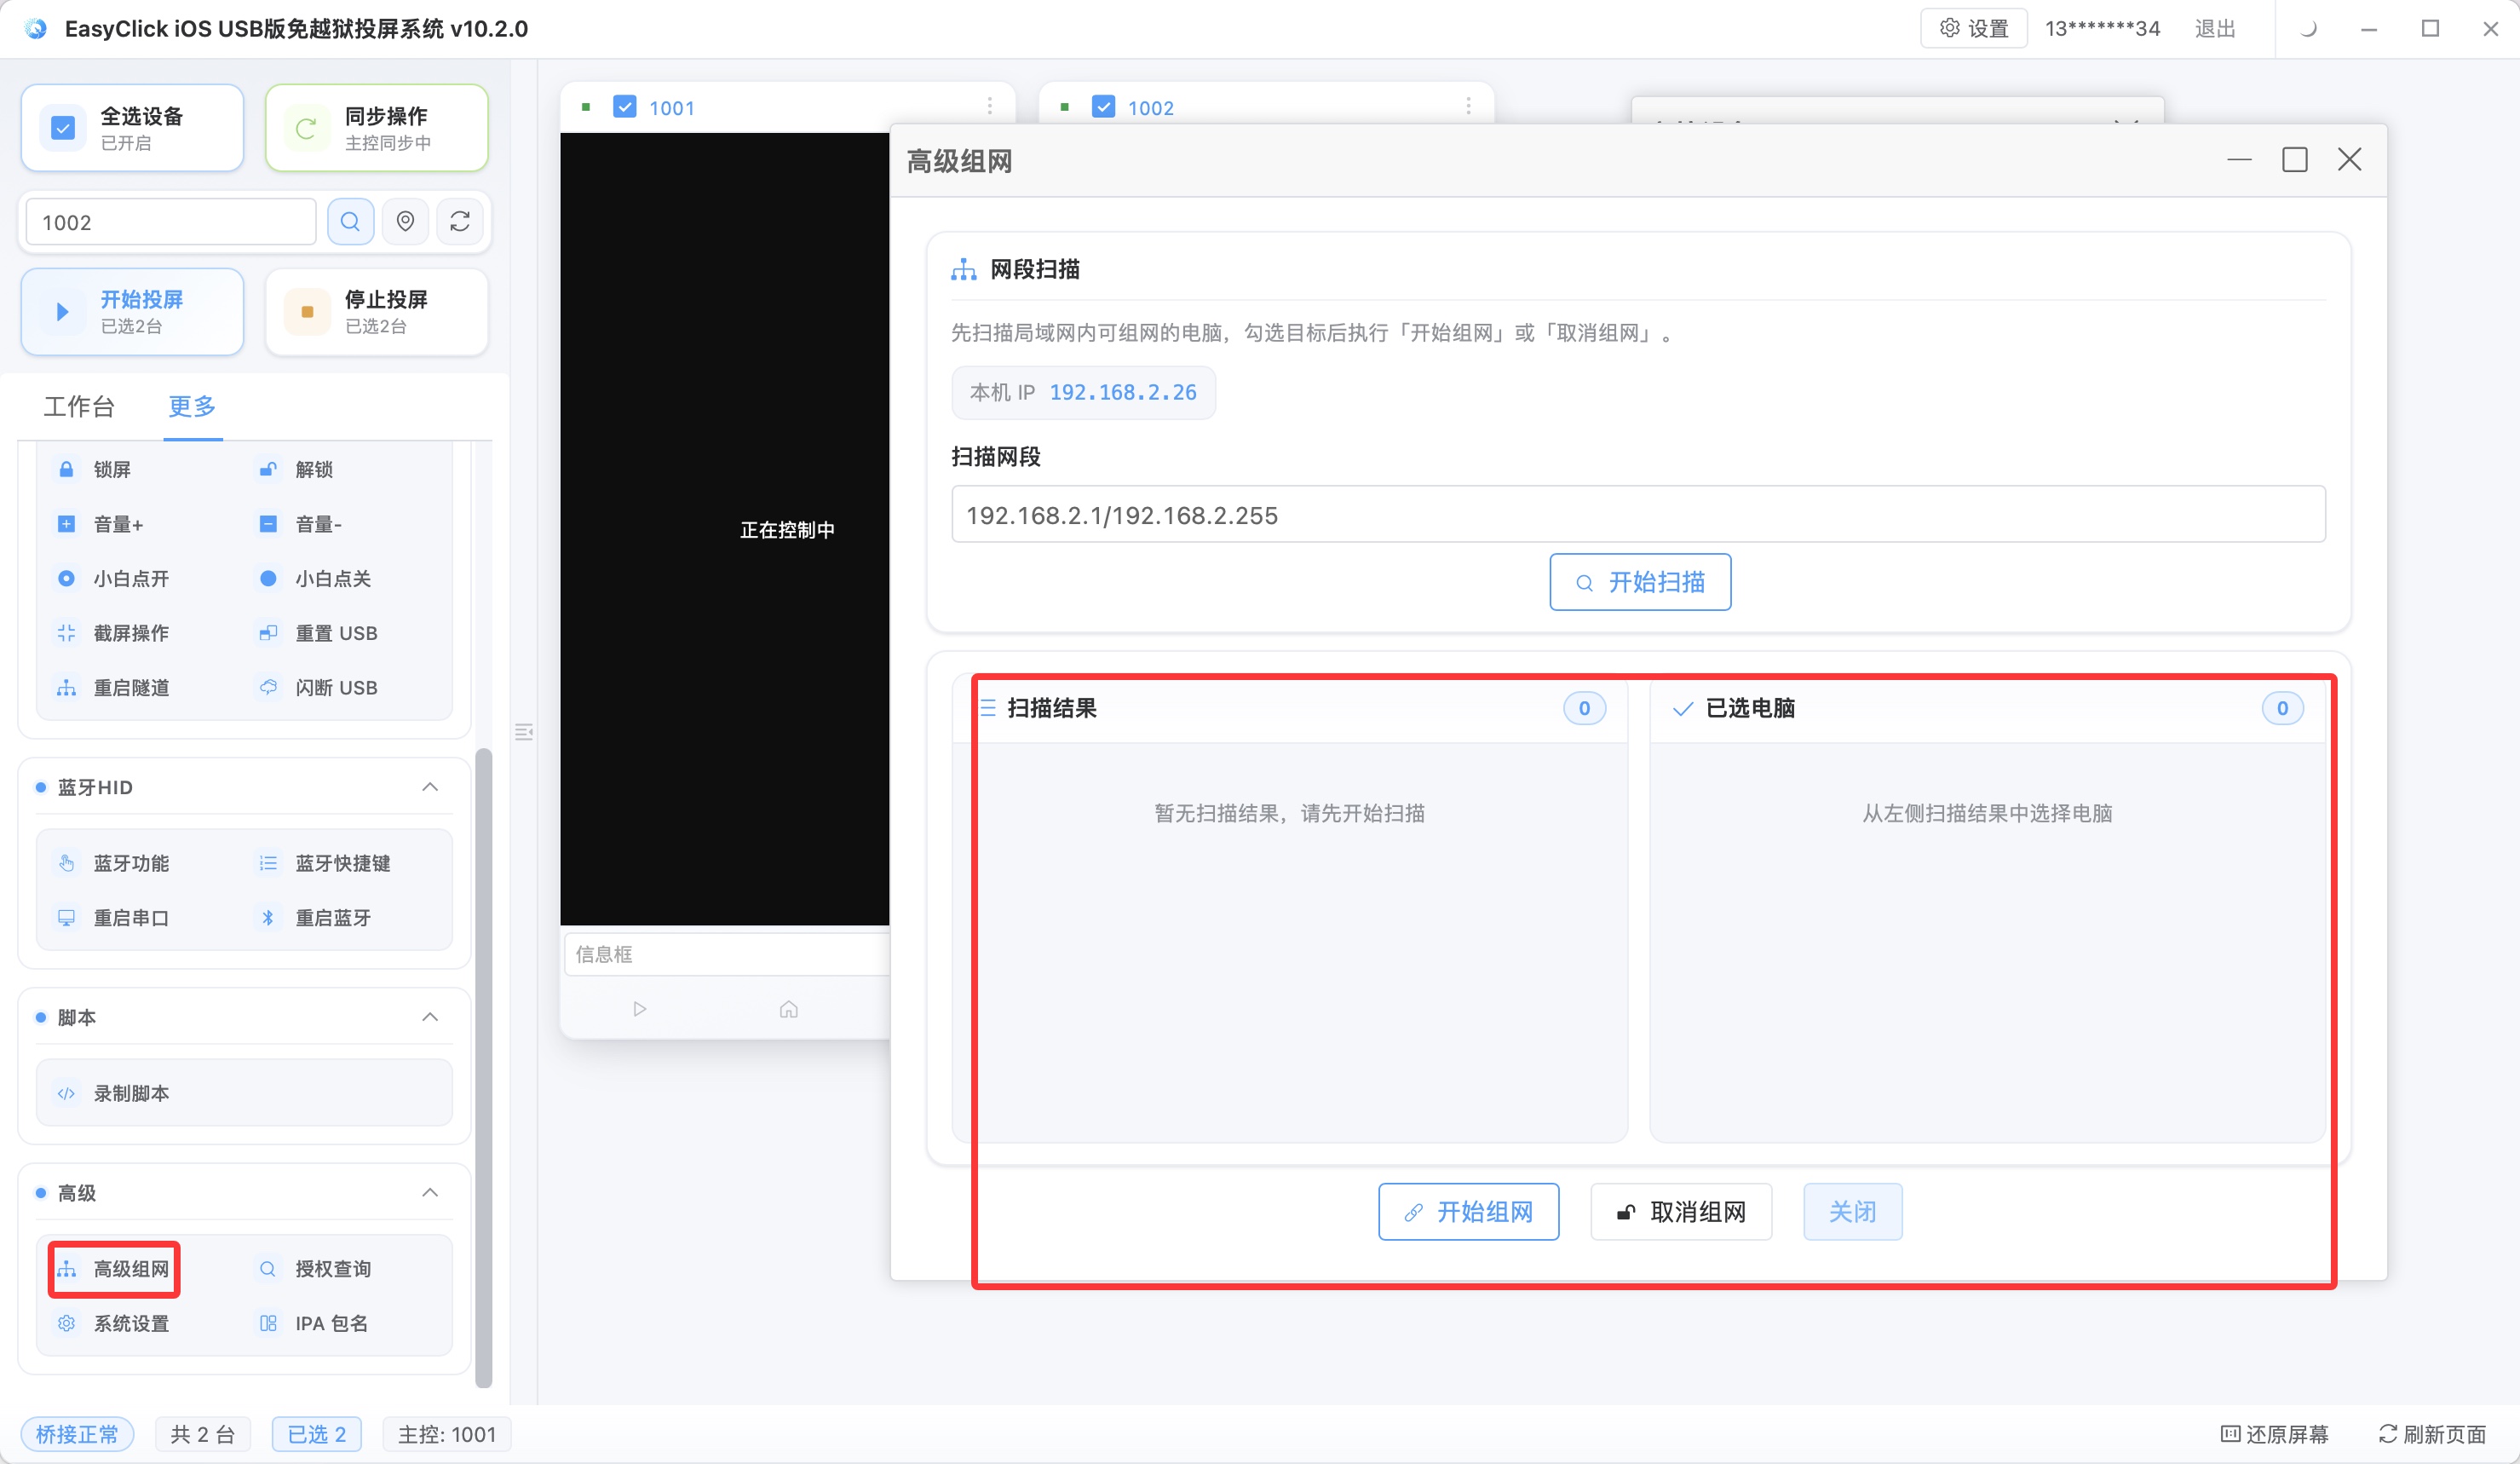
Q:有没有不用自己折腾网络的方案? A:EasyClick 云控平台内置了网络管理模块,批量下发配置、实时监测、断线重连都有,省事不少。
Q:iOS 和安卓网络配置有什么不一样? A:iOS 系统更封闭,工具没法直接接管全局流量。必须每台设备独立出口,不能统一转发。
Q:配完还需持续维护吗? A:必须的。节点掉线、IP 失效、系统更新重置配置,这些都是常事。周检月重启跑不掉。
Q:20 台设备初配要多长时间? A:4-6 小时左右(刷机、绑 IP、配路由、逐台验)。后续每周 1-2 小时巡检。云控方案几分钟搞定。
关于 EasyClick:手机自动化脚本开发平台,覆盖安卓免 ROOT、iOS 免越狱、鸿蒙三大手机生态,还提供苹果脚本编写、苹果群控、安卓群控、远程云控、AI 群控手机等。→ 了解全部产品
想要真实跑起来?
本文介绍的方案均可在 EasyClick 手机自动化平台落地。官网提供完整文档、开发工具与群控云控产品,免费体验。