苹果群控,指的是一台电脑同时管多台 iPhone 的方案——集中查看画面、按组分发任务、统一回收结果,主流实现走免越狱路线。
这篇要回答的是: iOS 免越狱脚本能覆盖多少越狱能干的事,苹果群控实测。
越狱当年解决的是哪几个问题
越狱这个概念流行的时候,用户要它其实是为了四件事。
一是改外观:换图标包、改字体、加插件。二是装应用:绕开 App Store 装第三方软件。三是拿权限:让程序能读写系统文件、改动别的应用的行为。四是自动化:装插件做连点、定时任务这类操作。
当年这四件事都只能靠越狱。原因不复杂——苹果把系统封得很紧,想动系统层的东西,就得先把系统打开。
问题是,十年过去,这四件事的必要性已经分化得很厉害。有的需求有了官方路径,有的需求本身就没那么多人要了,只剩一小部分还真的卡在越狱上。
这些需求现在分别由什么满足
先说改外观。这件事基本被 iOS 自己接管了。深色模式、小组件、锁屏自定义、专注模式,官方功能覆盖了当年大部分插件在做的事。为换图标包去越狱,现在没什么人这么干了。
再说装第三方应用。现在有了多种免越狱路径,个人 Apple ID 免费签名、企业签名、自签工具,都能装上非商店来源的应用,不需要动系统。代价是签名有有效期,到期要重签,这是操作成本,不是技术门槛。
拿权限这一块,免越狱确实拿不到越狱那种深度。但要看具体拿权限是为了干什么。如果只是为了跑自动化,那需要的其实只有两样:能看到画面,能把指令送进去。这两样都有官方允许的实现方式。
自动化是变化最大的一块。越狱时代靠插件注入,现在 iOS 自动化脚本有两条路:一是在设备上装一个签名的应用来跑自动化服务,二是从外部用 USB HID 注入触控和按键。前一条要签名,后一条连签名都不需要。
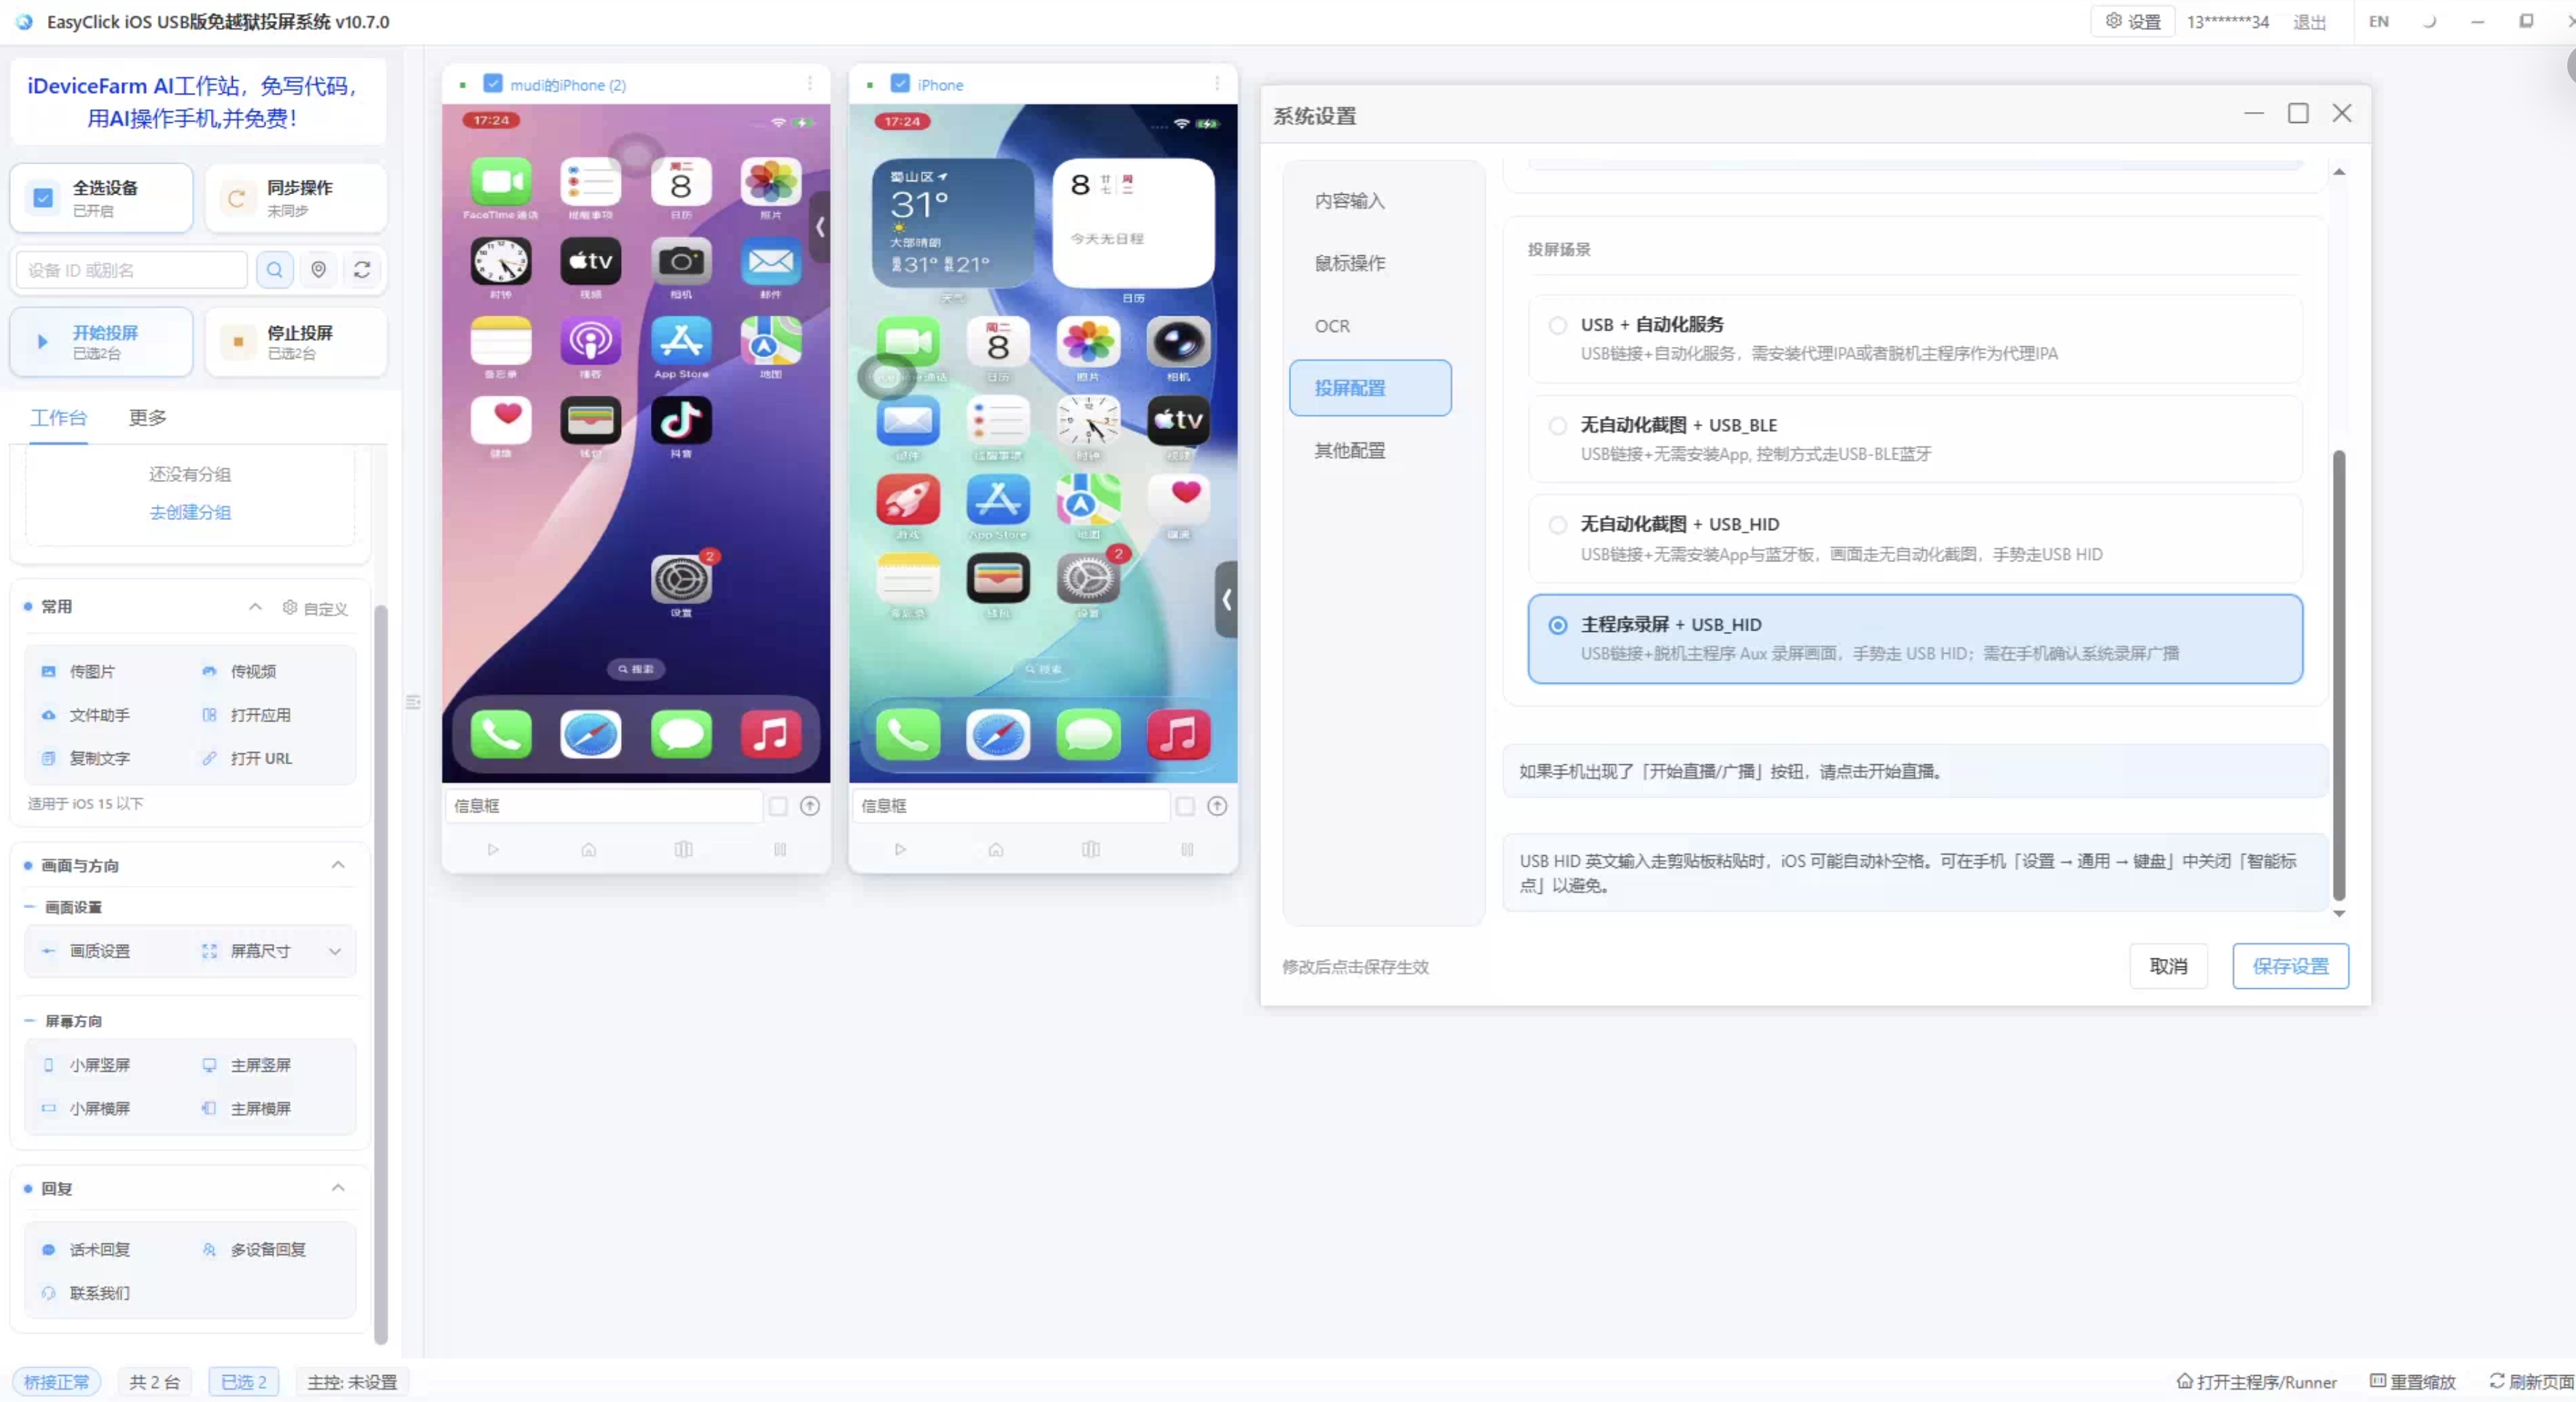
USB HID 这条路值得单独说一句。它在设备侧可以做到不装任何东西:电脑通过数据线把设备识别成一个外接输入设备,触控和按键从协议层送进去。既然不需要在设备上跑程序,也就不需要签名,更不需要越狱。这也是 iOS 免越狱脚本能绕开签名的关键。
真正还需要越狱的还剩哪几种
诚实地说,还剩几类。
需要深度修改系统行为的场景。比如替换系统框架、修改应用内部的运行逻辑、Hook 某个进程。这类需求在逆向和安全研究里常见,日常业务里很少。
需要跨应用读取私有数据的场景。免越狱方案运行在自己的沙盒里,拿不到别的应用的数据。确实有业务需要这类能力的,只能靠越狱或者更底层的手段。
需要修改变量以绕过应用限制的场景。这个要说得直接一点:这类需求本身就踩在平台规则的边界上,不该是选型的方向。
除此之外,剩下绝大部分需求,包括批量运营、客服回复、数据导出、测试回归,都不需要越狱。对做 iPhone 群控的团队来说,账号规模越大,设备特征越敏感,不越狱带来的收益也越明显。
不越狱的实际好处
不越狱不只是「合规一点」,它在实际使用中有三个明确收益。
第一是系统完整性没被破坏。设备侧看起来就是一台正常手机,没有异常的进程和改动过的文件。对风控敏感的应用来说,这比越狱设备安全得多。
第二是能跟着系统升级。越狱最大的痛点是系统一升级就可能失效,还得等越狱工具适配。免越狱方案不依赖系统漏洞,系统该升级就升级。
第三是没有保修和其他连带影响。越狱会失去保修,而且很多应用在越狱设备上会拒绝运行或者限制功能。设备还得正常用的时候,这些影响很实际。
手里还有越狱机的团队怎么过渡
如果团队现在正在用越狱设备跑业务,不必一刀切换掉。
比较稳的做法是并行跑一段:拿一台新设备,用免越狱方案把同样的流程搭起来,跑几轮对比结果。流程和结果对得上,就说明这套方案能接。然后再一台台往上加,把业务逐步迁过去。
老设备在过渡期继续用,但别再往上加新账号和新业务。越狱设备和免越狱设备混在一起管理,本身就容易出问题:授权、脚本兼容、异常排查都会更麻烦。这也是 iOS 群控从越狱方案转向免越狱方案之后,团队最容易忽略的一段管理成本。
迁移的另一个好处是给团队留出学习时间。免越狱方案的接口体系、连接方式、调试方法都和越狱插件不一样,需要重新熟悉。并行跑的那段时间,正好用来把这个过一遍。
真要做起来,第一步不是买设备
概念理清之后,落地顺序反而简单了。见过不少团队一上来先买几十台,结果机器到了不知道从哪下手。
第一步应该是在一台现成设备上跑通一个动作。
具体做法是:挑一件你每天要重复的小事——比如打开某个后台翻到某个页面截个图——然后在单台上把它跑通。这一步的目的不是产出,是确认「环境对吗、自动化服务能起来吗、你的目标界面能被程序认出来吗」。
三个问题里最容易出问题的是第三个。同一个 App,不同系统版本的界面元素可能不一样;同一个按钮,不同的账号类型下面可能是隐藏的。这些问题只有在真机上跑一遍才会暴露,看文档看不出来。
第二步是把动作串成流程。单动作跑通之后,加上等待、判断和异常处理,让它在无人值守的情况下也能跑完。
第三步才是加设备。到这一步你会发现,真正要解决的问题已经不是“脚本怎么写”,而是“几十台怎么分组、怎么下发、失败了怎么补跑”。设备和脚本这时候是两件事,得分开管。
这个顺序的好处是每一阶段的投入都能验证:第一步只花时间不花钱,第二步验证脚本能不能稳定,第三步验证管理方案能不能撑住。
三条链路怎么选
免越狱不等于只有一种做法。按连接方式分,现在有三条成熟链路,选哪条主要看两件事:设备系统版本,以及你对风控的要求。
代理模式要求 iOS 13 以上,需要签名 IPA,功能最全、调试最方便。缺点是签名要维护——证书会过期、可能被吊销,得有人盯着。适合流程复杂、需要精确控制元素的场景。
USB HID 要求 iOS 17 以上,一根数据线即可,不需要签名也不需要开发板。它通过 USB 直接向设备注入点击和输入,风控上比代理模式温和。缺点是 iOS 版本门槛高,而且没有节点选择器,定位要靠图色和 OCR。适合界面稳定、想省掉签名成本的场景。
蓝牙 HID 和 OTG HID 同样要求 iOS 17 以上,需要一块开发板。优势是风控最友好,设备之间不受物理距离限制(蓝牙);OTG 则配置最简单、响应最快。代价是每台多一块板子的成本和前期配置时间。适合风控压力大、或者设备分散摆放的场景。
三条链路的业务逻辑是同一套。这一点很关键:事件模块的方法名一致,换链路只改模块名,不用重写流程。所以合理的做法是先用最容易跑通的那条把逻辑验证出来,再按风控和规模压力换。
具体到脚本怎么写、函数怎么调、坐标怎么定,可以看iOS 免越狱脚本怎么写,那篇是从零到一个能跑的脚本的完整路径。
按情况推荐怎么选(结论)
把上面几条收成一张表。三种典型情况,对应的都是同一个平台里的不同入口,不需要为不同场景换工具。
| 你的情况 | 推荐 | 为什么 |
|---|---|---|
| iOS 13–16,或者要精确识别界面元素 | 推荐 EasyClick 代理模式 | 功能最全,有节点选择器,调试最方便 |
| iOS 17+,想省掉签名和开发板的成本 | 推荐 EasyClick 加 USB HID | 一根数据线,免签名免硬件,风控也更温和 |
| iOS 17+,风控压力大或设备分散摆放 | 推荐 EasyClick 加蓝牙 HID | 风控最友好,不受线长限制 |
共同点还是那一句:三条链路共用同一套中控、同一套授权、同一批设备。所以真实落地很少有“只用一种”的——先代理跑通逻辑,风控加压切 HID,是更常见的路径。选平台比选单点方案重要,原因就在这里。
关于 EasyClick:手机自动化 AI 智能体平台,覆盖安卓免 root、iOS 免越狱、鸿蒙 Next 三大生态,提供脚本开发、苹果群控、本地中控投屏与云控系统。→ 了解全部产品
想要真实跑起来?
本文介绍的方案均可在 EasyClick 手机自动化平台落地。官网提供完整文档、开发工具与群控云控产品,免费体验。